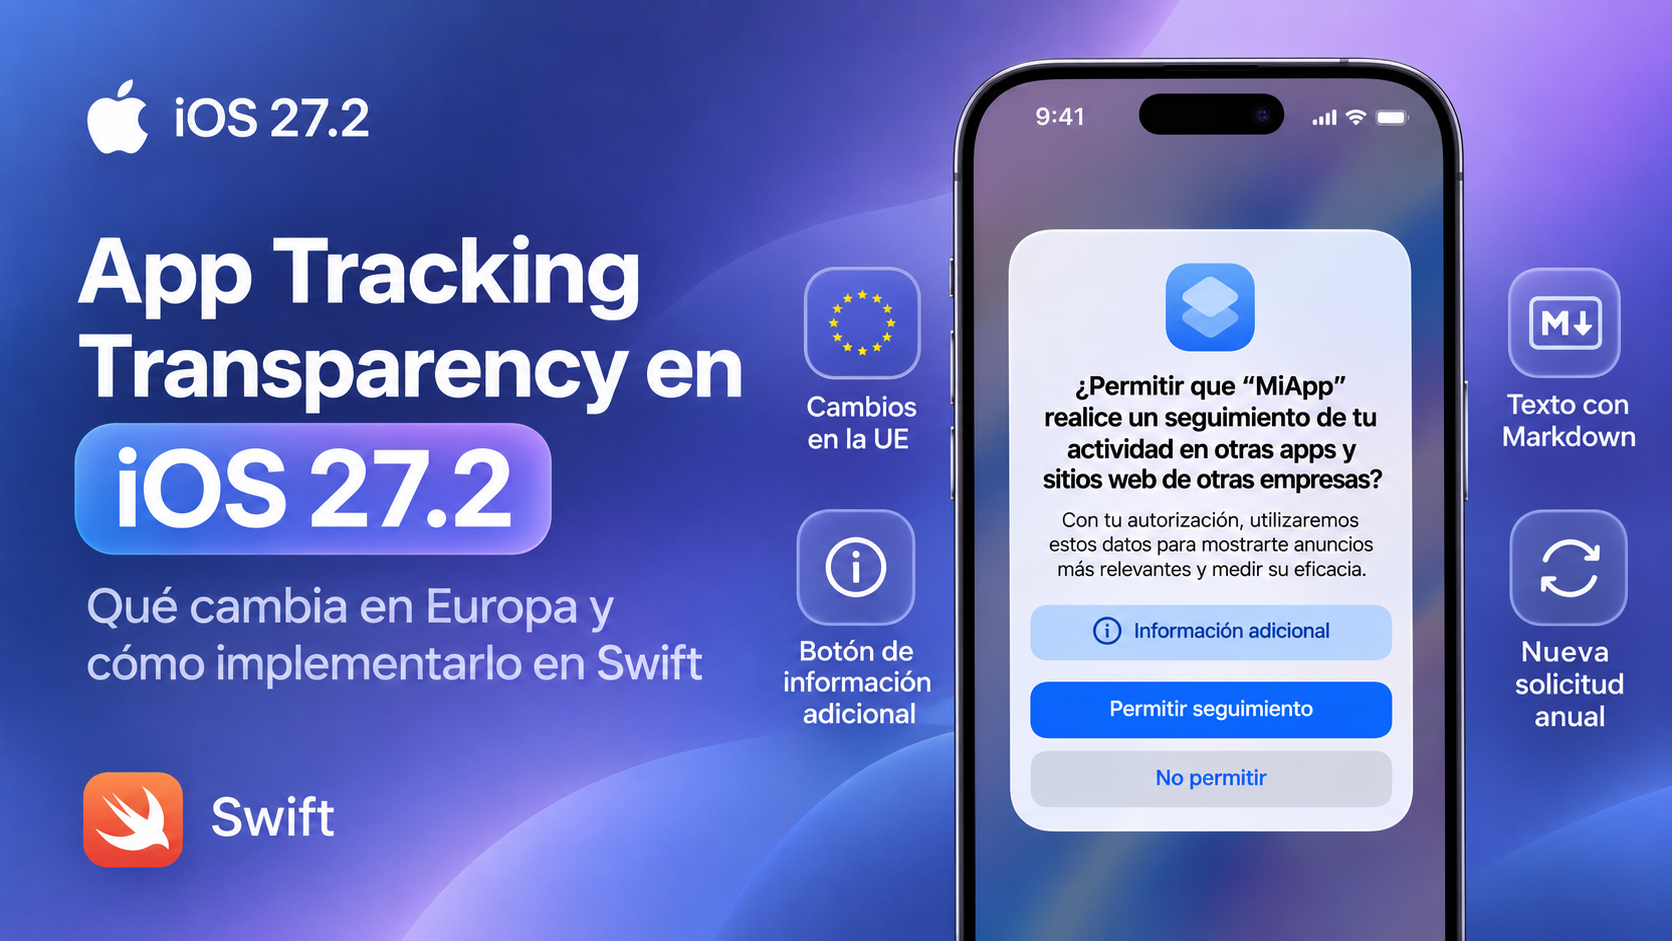
Con iOS 27.2 y iPadOS 27.2, disponibles desde el 26 de octubre de 2026, Apple introduce cambios importantes en este sistema para los usuarios de la Unión Europea.
Entre las novedades encontramos una interfaz alternativa para solicitar autorización, explicaciones con formato Markdown, un botón opcional de información adicional y la posibilidad de repetir la solicitud después de un año.
Estos cambios no solo afectan a cómo se presenta el aviso. También nos obligan a revisar cómo gestionamos la autorización dentro de nuestras aplicaciones.
En este artículo veremos qué cambia, cómo utilizar la nueva API en Swift y qué aspectos conviene comprobar antes de publicar una actualización.
¿Qué es App Tracking Transparency?
App Tracking Transparency es el framework que permite a una aplicación solicitar autorización para realizar seguimiento de un usuario entre aplicaciones y sitios web de distintas empresas.
Por ejemplo, si una aplicación quiere combinar información sobre la actividad de una persona con datos procedentes de otras compañías para mostrar publicidad personalizada o medir campañas, puede necesitar su autorización mediante ATT.
Para gestionar este permiso, Apple proporciona la clase ATTrackingManager, incluida en el framework AppTrackingTransparency.
Conviene recordar dos aspectos importantes:
- El seguimiento puede realizarse a través de SDKs de terceros, incluso aunque nuestra aplicación no muestre publicidad directamente.
- Utilizar identificadores alternativos, como direcciones de correo electrónico convertidas en hash, no permite evitar los requisitos de ATT.
Importante: no todas las aplicaciones necesitan mostrar este aviso. Solo resulta necesario cuando realizan actividades comprendidas en la definición de seguimiento establecida por Apple.
¿Qué cambia con iOS 27.2?
Apple anunció estos cambios el 16 de septiembre de 2026 como parte de sus acuerdos con determinadas autoridades europeas de competencia.
La principal novedad es una versión alternativa del aviso de App Tracking Transparency, diseñada específicamente para la Unión Europea.
Su disponibilidad depende del país donde se distribuye la aplicación:
| País o región | Interfaz disponible |
|---|---|
| Alemania | Nueva interfaz obligatoria |
| Francia | Nueva interfaz obligatoria |
| Italia | Nueva interfaz obligatoria |
| Polonia | Nueva interfaz obligatoria |
| Rumanía | Nueva interfaz obligatoria |
| Resto de la UE, incluida España | Nueva interfaz opcional |
| Fuera de la UE | Interfaz tradicional |
El sistema se encarga de aplicar el comportamiento regional correspondiente. No debemos intentar sustituir esa lógica comprobando únicamente Locale.current.
¿Qué novedades incorpora el nuevo aviso?
La interfaz alternativa incluye:
- Una presentación ampliada con cambios en el formato y el lenguaje utilizado.
- Mayor espacio para explicar qué datos se utilizarán y con qué finalidad.
- Soporte para una descripción adicional escrita en Markdown.
- Un botón opcional llamado «Información adicional».
La intención es que las personas comprendan mejor qué están autorizando antes de tomar una decisión.
Lo que no cambia: el permiso sigue siendo necesario
Aunque el nuevo aviso incorpora más opciones, Apple mantiene los requisitos existentes para solicitar autorización.
Esto significa que una aplicación no puede empezar a realizar seguimiento simplemente porque haya mostrado una explicación más detallada.
Tampoco cambia la obligación de respetar las decisiones del usuario.
En la práctica, debemos seguir comprobando el estado de autorización antes de activar cualquier funcionalidad que realice seguimiento.
La nueva API de App Tracking Transparency en Swift
Hasta ahora, la forma habitual de solicitar permiso era utilizando requestTrackingAuthorization.
Con iOS 27.2, Apple añade una variante que permite solicitar la interfaz ampliada e incorporar una acción para mostrar información adicional.
La firma documentada es:
ATTrackingManager.requestTrackingAuthorization(
    preferExpandedInterface: Bool,
    additionalInformationAction: (() -> Void)?,
    completionHandler: @escaping (ATTrackingManager.AuthorizationStatus) -> Void
)
El parámetro preferExpandedInterface indica que preferimos utilizar la nueva interfaz donde esté disponible.
Por su parte, additionalInformationAction permite ejecutar una acción cuando el usuario solicita más información.
Ejemplo práctico
Podemos encapsular la llamada en una función sencilla:
import AppTrackingTransparency

func solicitarPermisoDeSeguimiento(
    mostrarInformacion: @escaping () -> Void,
    completar: @escaping (ATTrackingManager.AuthorizationStatus) -> Void
) {
    if #available(iOS 27.2, *) {
        ATTrackingManager.requestTrackingAuthorization(
            preferExpandedInterface: true,
            additionalInformationAction: mostrarInformacion,
            completionHandler: completar
        )
    } else {
        ATTrackingManager.requestTrackingAuthorization(
            completionHandler: completar
        )
    }
}
Con este enfoque mantenemos la compatibilidad con versiones anteriores de iOS y utilizamos la nueva API cuando está disponible.
La decisión sobre qué interfaz mostrar finalmente corresponde al sistema.
Nota técnica: durante las versiones beta de iOS 27.2 aparecieron distintos nombres para los parámetros de esta API. El ejemplo utiliza preferExpandedInterface, que es el nombre publicado actualmente en la documentación de Apple. Antes de integrarlo en producción, conviene comprobar la firma con el SDK instalado en Xcode.
Comprender los estados de autorización
La clase ATTrackingManager proporciona cuatro estados posibles de autorización.
| Estado | Significado | Qué debe hacer la app |
|---|---|---|
.authorized |
El usuario ha autorizado el seguimiento | Puede activar el seguimiento permitido |
.denied |
El usuario ha rechazado la autorización | No debe realizar seguimiento |
.restricted |
El sistema restringe la autorización | No debe realizar seguimiento |
.notDetermined |
No existe una decisión registrada | Debe esperar o solicitar autorización cuando corresponda |
Un ejemplo sencillo para procesar el resultado:
func procesarAutorizacion(
    _ estado: ATTrackingManager.AuthorizationStatus
) {
    switch estado {
    case .authorized:
        print("Seguimiento autorizado")

    case .denied:
        print("Seguimiento rechazado")

    case .restricted:
        print("Seguimiento restringido")

    case .notDetermined:
        print("El usuario todavía no ha decidido")

    @unknown default:
        break
    }
}
Este código muestra cómo interpretar los estados. En una aplicación real deberíamos conectar cada caso con los servicios correspondientes y asegurarnos de que ningún SDK realiza seguimiento antes de contar con la autorización necesaria.
Nuevo soporte para Markdown en Info.plist
Otra novedad interesante es la incorporación de la clave:
NSUserTrackingMarkdownUsageDescription
Esta propiedad permite utilizar texto con formato en la descripción del nuevo aviso.
Por ejemplo:
Con tu autorización, utilizaremos determinados datos para:

- Mostrarte **anuncios más relevantes**.
- Medir la eficacia de nuestras campañas publicitarias.
- Comprender cómo funcionan nuestros anuncios en otras aplicaciones y sitios web.
Es importante que estas explicaciones reflejen exactamente el tratamiento de datos que realiza la aplicación y sus proveedores.
La nueva clave no sustituye a NSUserTrackingUsageDescription, que continúa siendo necesaria al utilizar la API de ATT.
Por tanto, debemos conservar la descripción tradicional y añadir la versión Markdown cuando decidamos utilizar esta funcionalidad.
También es recomendable localizar ambos textos a los idiomas compatibles con nuestra aplicación.
El botón «Información adicional»
Una de las novedades más interesantes de iOS 27.2 es la posibilidad de ofrecer información complementaria desde el propio aviso del sistema.
Si proporcionamos una acción mediante additionalInformationAction, el sistema puede mostrar el botón «Información adicional».
Cuando el usuario pulsa este botón:
- El aviso se cierra.
- No se registra ninguna decisión de autorización.
- Se ejecuta la acción proporcionada por nuestra aplicación.
- El resultado de la solicitud es
.notDetermined.
Esto último es especialmente importante.
.notDetermined no significa que el usuario haya rechazado el seguimiento. Simplemente indica que todavía no ha tomado una decisión.
Podemos utilizar esta acción para presentar una pantalla SwiftUI con información más detallada sobre el tratamiento de datos.
Por ejemplo, una vista podría explicar qué información se recopila, con quién se comparte y para qué se utiliza.
Después de mostrarla, podremos volver al flujo de autorización cuando corresponda.
No obstante, debemos respetar las preferencias expresadas en esa pantalla. Apple indica que no debemos redirigir de nuevo al aviso de ATT a quien haya rechazado todas las finalidades relevantes.
Tampoco está permitido condicionar el acceso a las funciones de una aplicación a que el usuario acepte el seguimiento, ni ofrecer incentivos para conseguir su autorización.
Volver a solicitar autorización después de un año
Hasta ahora, una de las características más conocidas de ATT era que el aviso normalmente se mostraba una sola vez por aplicación.
Con iOS 27.2, Apple introduce una excepción para los usuarios de la Unión Europea.
Ahora es posible volver a solicitar autorización un año después de la respuesta anterior, independientemente de que el usuario aceptara o rechazara el seguimiento.
Esto no significa que la autorización caduque automáticamente al cumplirse un año.
Se trata de una nueva oportunidad para presentar la solicitud, no de un reinicio obligatorio de las preferencias.
Existe, además, una limitación importante: si el usuario ha desactivado en Ajustes la opción que permite a las aplicaciones solicitar autorización, no podremos volver a mostrar el aviso.
¿Qué implica para nuestro código?
Muchas aplicaciones utilizan una comprobación similar a esta:
guard ATTrackingManager.trackingAuthorizationStatus
    == .notDetermined else {
    return
}
Esta condición continúa teniendo sentido cuando queremos evitar solicitudes innecesarias.
Sin embargo, si nuestra aplicación necesita aprovechar la nueva posibilidad de repetir la solicitud anual, tendremos que revisar la lógica que determina cuándo presentarla.
Lo recomendable es distinguir entre la primera solicitud y una solicitud posterior que pueda estar permitida.
No deberíamos mostrar avisos continuamente ni asumir que el sistema presentará el diálogo cada vez que invoquemos la API.
La autorización debe solicitarse dentro de un flujo razonable y respetuoso con el usuario.
Cómo probar los cambios en una aplicación iOS
Antes de implementar estos cambios en una aplicación publicada, conviene preparar varios escenarios de prueba.
1. Primera instalación
Comprobar cómo aparece el aviso cuando el usuario todavía no ha tomado ninguna decisión.
2. Autorización aceptada o rechazada
Verificar que los SDKs y los servicios de seguimiento respetan correctamente el estado devuelto por el sistema.
3. Botón de información adicional
Comprobar que se muestra la información esperada y que .notDetermined no se interpreta erróneamente como una negativa.
4. Cambios desde Ajustes
Verificar cómo responde la aplicación cuando el usuario modifica su autorización fuera de la app.
5. Compatibilidad con versiones anteriores
Asegurarnos de que la aplicación sigue utilizando correctamente el aviso tradicional en sistemas anteriores a iOS 27.2.
6. Comportamiento regional
Revisar las diferencias previstas entre los países donde la nueva interfaz es obligatoria y aquellos donde es opcional.
Estas comprobaciones son especialmente importantes si nuestra aplicación utiliza SDKs publicitarios o de atribución.
La presentación del permiso y el comportamiento real de la aplicación deben ser coherentes.
Checklist antes de publicar una actualización
Si tu aplicación utiliza App Tracking Transparency, estos son los aspectos que revisaría antes de enviar una nueva versión a App Store Connect:
- Comprobar si la aplicación realmente necesita solicitar ATT.
- Revisar los SDKs de terceros y sus prácticas de recopilación de datos.
- Mantener correctamente configurado
NSUserTrackingUsageDescription. - Valorar la adopción de
NSUserTrackingMarkdownUsageDescription. - Actualizar la llamada a la API si queremos utilizar la interfaz ampliada.
- Gestionar correctamente todos los estados de autorización.
- No interpretar el botón «Información adicional» como un rechazo.
- Revisar la lógica relacionada con las nuevas solicitudes anuales.
- Comprobar el comportamiento en versiones anteriores de iOS.
- Verificar que ningún servicio realiza seguimiento sin autorización.
Preguntas frecuentes
¿Es obligatorio utilizar la nueva interfaz en España?
No. En España la nueva interfaz de App Tracking Transparency es opcional. En Alemania, Francia, Italia, Polonia y Rumanía es la única versión disponible.
¿Todas las aplicaciones necesitan implementar estos cambios?
No. Si tu aplicación no realiza actividades de seguimiento que requieren ATT, no necesita solicitar este permiso por el mero hecho de utilizar iOS 27.2.
¿Necesito comprobar manualmente el país del usuario?
No para seleccionar la variante regional del aviso. El sistema aplica las reglas correspondientes. Comprobar únicamente el idioma o la región configurada no permite determinar de forma fiable qué interfaz debe presentarse.
¿La autorización caduca después de un año?
No. Apple permite volver a solicitar autorización después de ese periodo en la Unión Europea, pero eso no significa que el consentimiento anterior caduque automáticamente dentro de ATT.
¿Puedo sustituir el aviso de Apple por una pantalla propia?
No. Una explicación personalizada puede complementar el proceso, pero no sustituye a la autorización del sistema cuando ATT es obligatorio.
Mi conclusión como desarrollador iOS
Los cambios de App Tracking Transparency en iOS 27.2 son un buen ejemplo de cómo una actualización aparentemente pequeña puede afectar a distintas partes de una aplicación.
No se trata simplemente de cambiar una llamada a una API. También debemos comprender cómo funciona el sistema, revisar la lógica de autorización y asegurarnos de que los servicios que utilizamos respetan las decisiones de las personas.
Personalmente, me parece interesante que Apple permita ofrecer explicaciones más detalladas antes de solicitar autorización.
Creo que una buena experiencia de usuario no consiste únicamente en diseñar interfaces atractivas. También implica comunicar con claridad qué hace nuestra aplicación y por qué necesita determinados permisos.
Como desarrollador iOS, considero importante seguir este tipo de cambios, comprenderlos y aprender a integrarlos de una forma responsable.
Todavía no he implementado ni probado este nuevo flujo en una aplicación propia, por lo que los ejemplos de este artículo deben entenderse como una referencia basada en la documentación de Apple y no como código validado en producción.
La privacidad no debería ser una característica añadida al final del desarrollo, sino una parte fundamental del diseño de cualquier aplicación.
Sobre el autor
Soy Raúl Gallego, desarrollador iOS junior en Barcelona.
Trabajo con Swift, SwiftUI, SwiftData y Swift Testing, y comparto en este blog lo que voy aprendiendo mientras desarrollo aplicaciones para el ecosistema Apple.
Puedes conocer mis proyectos en la página principal, consultar otros artículos en el blog o conectar conmigo en LinkedIn.
Fuentes y documentación
- Apple Developer: Updates to App Tracking Transparency in the European Union
- Apple Developer: User Privacy and Data Use
- Apple Developer: App Tracking Transparency
- Apple Developer: iOS & iPadOS 27.2 Release Notes
- Apple Developer: NSUserTrackingMarkdownUsageDescription
- Apple Developer: NSUserTrackingUsageDescription